
Arnaques du Web : le petit détail qui cloche — Derrière les décors parfaits, les fausses urgences et les promesses trop belles pour être vraies se cache toujours une faille. Une micro-anomalie que l’œil averti repère immédiatement… pour peu qu’on prenne le temps d’enfiler le trench-coat de l’investigateur.
Arnaques du Web : le petit détail qui cloche
Il y a des criminels qui soignent leurs décors dans les moindres détails, et puis il y a l’inspecteur Columbo, toujours l’air un peu perdu dans son trench-coat froissé, prêt à laisser filer le suspect avant de se retourner brusquement avec sa fameuse formule : « Juste une petite question… ».
Dans le monde numérique d’aujourd’hui, les escrocs opèrent exactement de la même manière : ils bâtissent des façades ultra-léchées, dignes des plus grands décors de cinéma, pour endormir la vigilance de leur proie.
Pourtant, aussi sophistiquée soit la mise en scène, le piège parfait n’existe pas. Il reste toujours ce minuscule grain de sable, cette anomalie invisible pour le commun des mortels, mais évidente pour qui sait chausser la loupe de l’investigateur.
Bienvenue dans l’anatomie d’une supercherie où le diable, comme toujours, se cache dans les détails.
📌 1. Le rouage psychologique : l’art de manipuler l’urgence
Avant même de regarder le code, les serveurs ou les lignes de code d’un site malveillant, l’escroc commence toujours par pirater le cerveau de sa victime. Tout comme les suspects de Columbo qui pensent avoir verrouillé leur alibi, la victime est prisonnière d’un scénario cousu de fil blanc, mais redoutable d’efficacité.
Le principe est toujours le même : court-circuiter la réflexion rationnelle en activant des leviers émotionnels primitifs. On y retrouve systématiquement :
- La fausse urgence : « Votre compte va être bloqué dans 24 heures », « Offre valable uniquement pendant 10 minutes » ou « Dernière chance pour valider votre gain ». L’objectif est d’empêcher le cerveau de prendre le temps d’analyser la situation.
- La carotte du gain facile ou la peur de la perte : Qu’il s’agisse de récupérer une somme inattendue (comme cette fameuse promesse mirobolante) ou d’éviter une catastrophe financière fictive, la pression émotionnelle est maximale.
Dans cette pièce du puzzle, le piège repose tout entier sur la psychologie. Le pirate sait que plus sa proie est stressée ou appâtée, moins elle prêtera attention aux détails techniques. C’est précisément là que l’enquêteur doit garder son calme, plisser les yeux, et enfiler son imperméable…
📌 2. Le rouage technique : l’art de l’usurpation
Une fois que l’esprit est sous pression, l’escroc déploie sa façade. C’est là qu’intervient le second rouage : l’usurpation d’identité visuelle.
Pour bâtir un décor crédible, les fraudeurs ne réinventent pas la roue. Ils copient, détournent et calquent des éléments graphiques que vous connaissez par cœur :
- Le logo officiel : Celui de votre banque, d’un organisme public ou d’une grande entreprise technologique (Google, Microsoft, etc.).
- La charte graphique : Les mêmes codes couleurs, les mêmes polices de caractères, et parfois même le code source copié-collé d’un site légitime pour imiter l’interface de connexion.
L’objectif de cette machinerie est de vous placer en terrain conquis. En voyant un logo familier, votre cerveau paresseux valide le site inconsciemment et baisse sa garde. C’est le moment précis où le suspect tente de vous faire signer un faux contrat en vous faisant croire que vous êtes dans votre espace sécurisé.
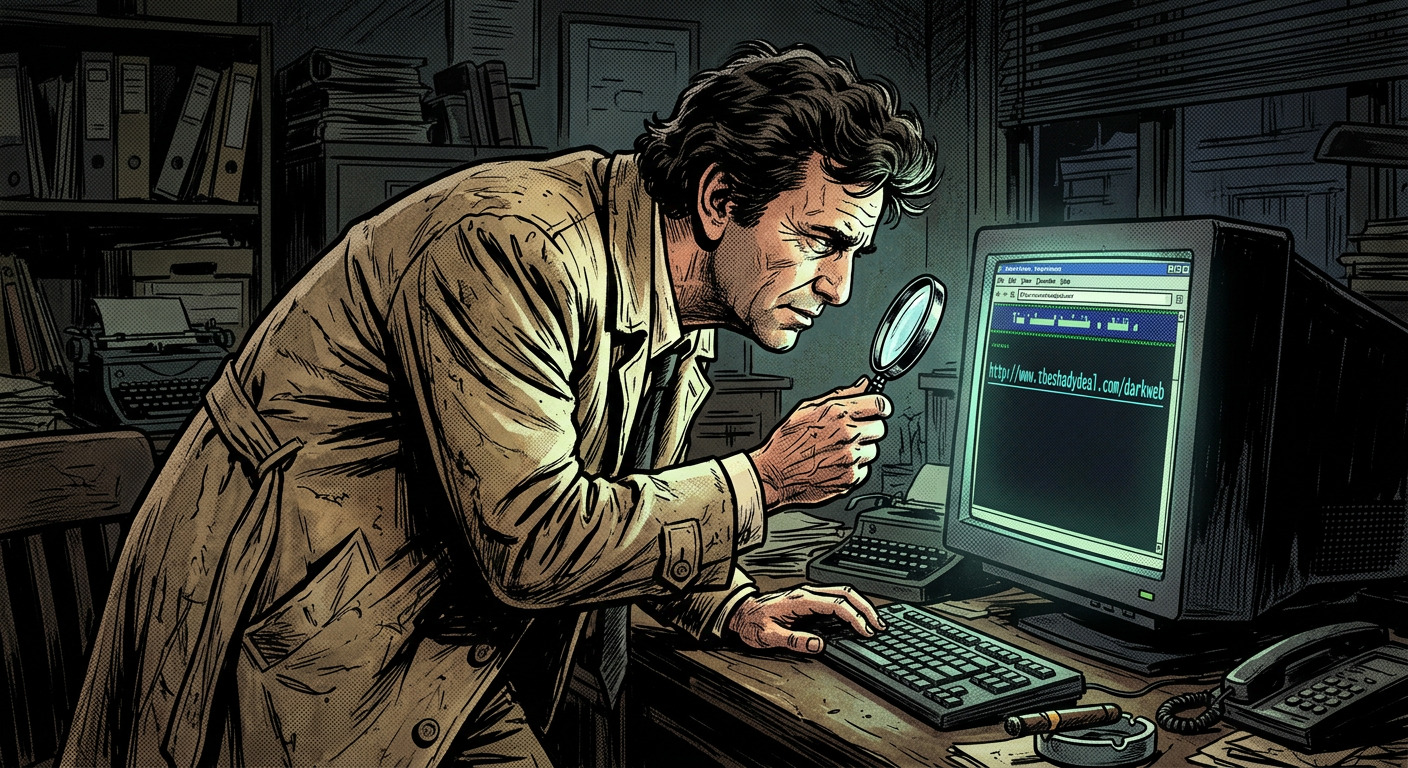
📌 3. Le DÉTAIL fatal : l’URL et le domaine (la loupe sur l’indice)
C’est le moment crucial de l’interrogatoire, celui où l’inspecteur se retourne sur le pas de la porte.
Le décor a beau être parfait, les logos impeccables et l’urgence palpable, l’escroc a forcément commis une erreur qu’il ne pouvait pas éviter.
Sur le web, cette erreur se cache presque toujours au même endroit : la barre d’adresse (l’URL).
C’est ici qu’il faut chausser la loupe :
- Le nom de domaine usurpé : Un site officiel n’utilisera jamais une extension fantaisiste ou une tournure bizarre. Entre un domaine authentique comme google.com et un piège grossier du type watch2win.site ou securite-connexion-client-192.com, le gouffre est immense. Pourtant, sous l’effet du stress, l’œil humain ne lit souvent que les premiers caractères.
- Les pièges subtils (typosquatting) : Remplacer un ‘l’ par un ‘i’, ajouter un tiret mal placé ou utiliser des homoglyphes pour imiter une grande marque.
- La chaîne de redirection : Un clic sur un lien reçu par e-mail ou SMS rebondit souvent à travers plusieurs serveurs louches avant d’atterrir sur la page finale.
Le piège s’effondre dès qu’on regarde sous le capot. C’est la signature de l’escroc : il peut maquiller toute la vitrine, il ne saura jamais changer l’adresse réelle de sa cachette.
📌 4. L’Auto-défense souveraine : passez de la théorie à la pratique
L’inspecteur Columbo ne se contente pas de deviner : il vérifie, il recoupe, il teste.
Face aux pièges du Web, adopter une posture d’auto-défense numérique ne relève pas de la paranoïa, mais d’une saine discipline personnelle et financière.
Pour ne plus jamais tomber dans le panneau, trois réflexes doivent devenir automatiques :
- Le réflexe de la pause : Face à une alerte pressante ou une promesse trop alléchante, imposez-vous 5 minutes d’arrêt. L’urgence est toujours fabriquée par l’attaquant.
- La vérification à la source : Ne cliquez jamais sur le lien fourni dans un message suspect. Allez directement sur votre navigateur et tapez vous-même l’URL officielle de votre banque ou de votre service.
- L’inspection chirurgicale de l’URL : Passez la souris sur le lien (sans cliquer) pour faire apparaître l’adresse réelle au bas de votre écran, et scrutez attentivement le nom de domaine principal.
🔎 Cas pratique : saurez-vous repérer le détail qui cloche ?
Rien ne vaut un entraînement en conditions réelles.
Pour tester vos réflexes d’investigateur, nous préparerons prochainement des ateliers et des cas pratiques décortiqués pas à pas.
Pour protéger vos comptes, sécuriser vos flux financiers et maîtriser votre souveraineté numérique, des accompagnements et modules de formation spécifiques seront bientôt disponibles sur pilotsystem.io.
👉 Pour aller plus loin
Restez connectés, ce n’est que le début. Dans le prochain article, nous irons plus loin en abordant des solutions concrètes pour reprendre le contrôle de votre souveraineté financière.
À très bientôt pour la suite.
NB : Et vous, quelle est votre position sur ce sujet ?
Partagez votre avis dans les commentaires. Tous les points de vue argumentés sont les bienvenus.
🔎 Envie d’aller plus loin ?
À lire aussi

Prochainement
- Publication le 14 novembre 2026 – Réfléchissez et devenez souverain
🛡️ Découvrez la réalité de l'Euro Numérique
Téléchargez gratuitement le Kit de Survie Crypto pour comprendre les pièges cachés des monnaies numériques de banque centrale (MNBC) et découvrir les solutions pour préserver votre liberté financière.
🔒 Accès immédiat • Zéro spam • Vos données restent confidentielles.
📬 Ne ratez aucun article !
Vous souhaitez être tenu au courant de la publication d’un nouvel article sur la Souveraineté Financière et Technique ? Indiquez votre prénom et votre mail ci-dessous :
À PROPOS DE L’AUTEUR
Je suis Richard SIMONET, passionné par la Souveraineté Financière et Technique. Je partage à travers ce blog des analyses et des travaux pratiques pour reprendre le contrôle de notre espace numérique, échapper aux géants du web et sécuriser nos projets.
Ici, pas de théorie inutile : l’objectif est de vous donner les outils concrets pour bâtir votre indépendance numérique au quotidien et vous amener à reconquérir votre Liberté Individuelle.
